帳戶安全
加密帳戶安全清單:2FA、釣魚與假客服
交易所與錢包帳戶的防禦清單:驗證、釣魚、裝置與社交工程。
加密帳戶安全清單
官方幫助中心實拍(截圖)
截取自歐易公開幫助中心 okx.com/help (歐易官網)(2026-07-27)。可見 Change authenticator app、Change login password 等快捷工具——請只走你書籤裡的官方路徑,不要相信主動私訊的「客服」。
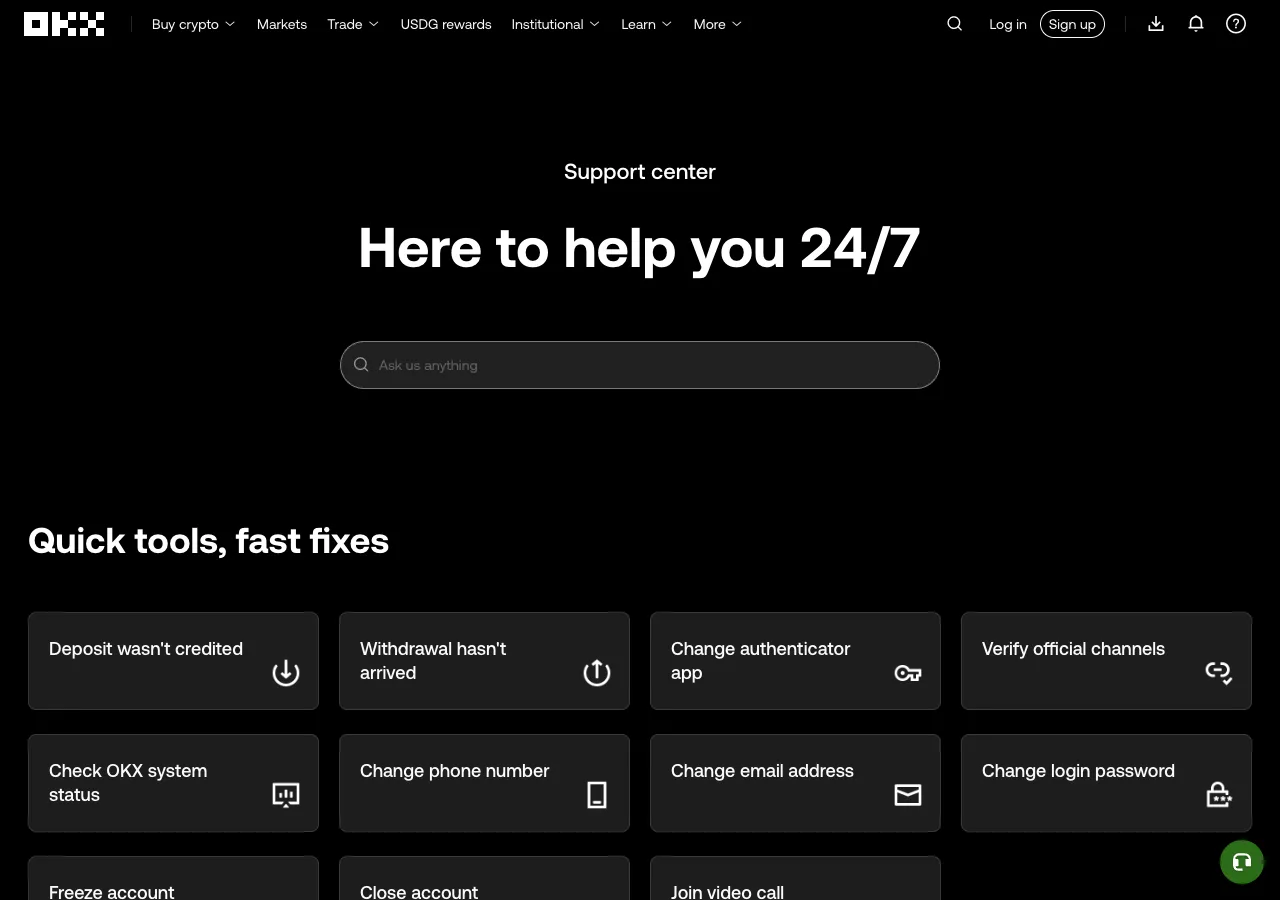
來源:okx.com/help · 教學引用。
防禦堆疊(圖示)
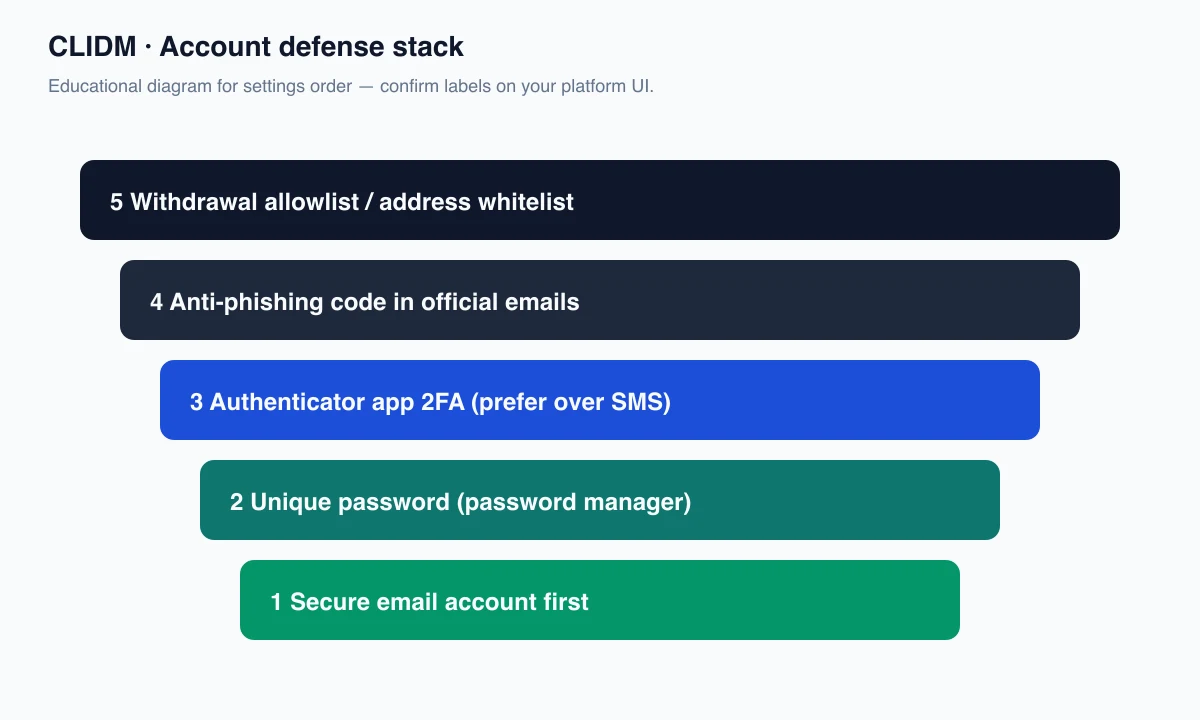
圖:CLIDM 教育示意,請以平台實際介面為準。
多數新手不是先死在「一根壞 K 線」,而是死在釣魚、門號被盜或假客服。
驗證
- 使用密碼管理器產生的唯一密碼
- 交易所與信箱都啟用驗證器 App(或硬體金鑰)2FA
- 備用碼離線保存——不要跟雲端截圖放一起
- 平台若提供提現白名單/地址鎖定,請開啟
- 若官方信箱支援防釣魚碼,請設定並每次核對
常見釣魚型態
- 字母替換的網域(多連字、奇怪後綴)
- 緊急「風控」訊息,要求你連接錢包或轉出資產
- 搜尋廣告導向的仿官網
- 群組陌生人丟來的 QR code
習慣: 自己輸入網域或用書籤,不要相信私訊連結。
假客服
真正的客服不會向你索取:
- 助記詞或私鑰
- 你的 2FA 驗證碼
- 遠端桌面來「幫你解鎖提現」
若有人在 Telegram/Discord 主動找你並自稱客服,先當詐騙。
裝置衛生
- 保持系統與瀏覽器更新
- 金融登入可使用獨立瀏覽器設定檔
- 避免公共 Wi‑Fi 提現;改用可信網路或行動網路
- 小心能讀取頁面的瀏覽器擴充功能
API 金鑰
若為機器人建立 API:
- 非必要不要開提現權限
- 盡量限制 IP
- 測試後輪替金鑰
若懷疑帳號已遭入侵
- 必要時換裝置操作
- 先改信箱密碼與 2FA
- 再改交易所密碼與 2FA
- 凍結提現/透過書籤進入官網聯絡官方客服
- 在帳戶穩住後,再把資金轉到你控制的地址
僅供教育,不保證絕對安全。
安全順序
書籤→唯一密碼→2FA+備用碼→防釣魚碼→白名單→工作階段→API 最小權限→裝置衛生。
每月安全日曆
第1週密碼庫;第2週2FA備用碼可讀;第3週工作階段;第4週白名單+API盤點。刻意無聊。
分層防禦怎麼疊
- 唯一密碼+密碼管理器
- 驗證器 2FA(非必要不用簡訊)
- 備用碼離線存放
- 防釣魚碼
- 提現白名單
- 裝置與擴充元件最小權限
少一層就補一層,不要用「我很小心」替代。
每月安全日(40 分鐘)
- 檢查登入裝置/session
- 輪替任何可能在可疑頁打過的密碼
- 確認白名單地址仍正確
- 重開官方安全頁,看是否有新選項
- 小額測試提現路徑是否仍通
懷疑遭入侵時
改密、撤 session、開白名單、只經書籤動用資金、必要時撤 API。不要找聊天室「找回高手」。